SCP
SCP(Samsung Cloud Platform)에 호스팅된 데이터베이스 인스턴스는 OS Resource 수집에 호스트 서버에 설치하는 에이전트 대신 SCP API를 사용할 수 있습니다. MySQL, MariaDB, EPAS(EDB Postgres Advanced Server), SQL Server 인스턴스에서 지원합니다.
OS Resource에서 SCP 선택하기
인스턴스 등록/편집 화면의 OS Resource 항목에서 Platform을 SCP로 선택하면 연결 정보를 직접 입력해 구성합니다. AWS·Azure와 달리 등록된 클라우드 리소스를 연결하는 방식은 제공하지 않습니다.
경로: Setting > Database > Add/Edit Instance > OS Resource
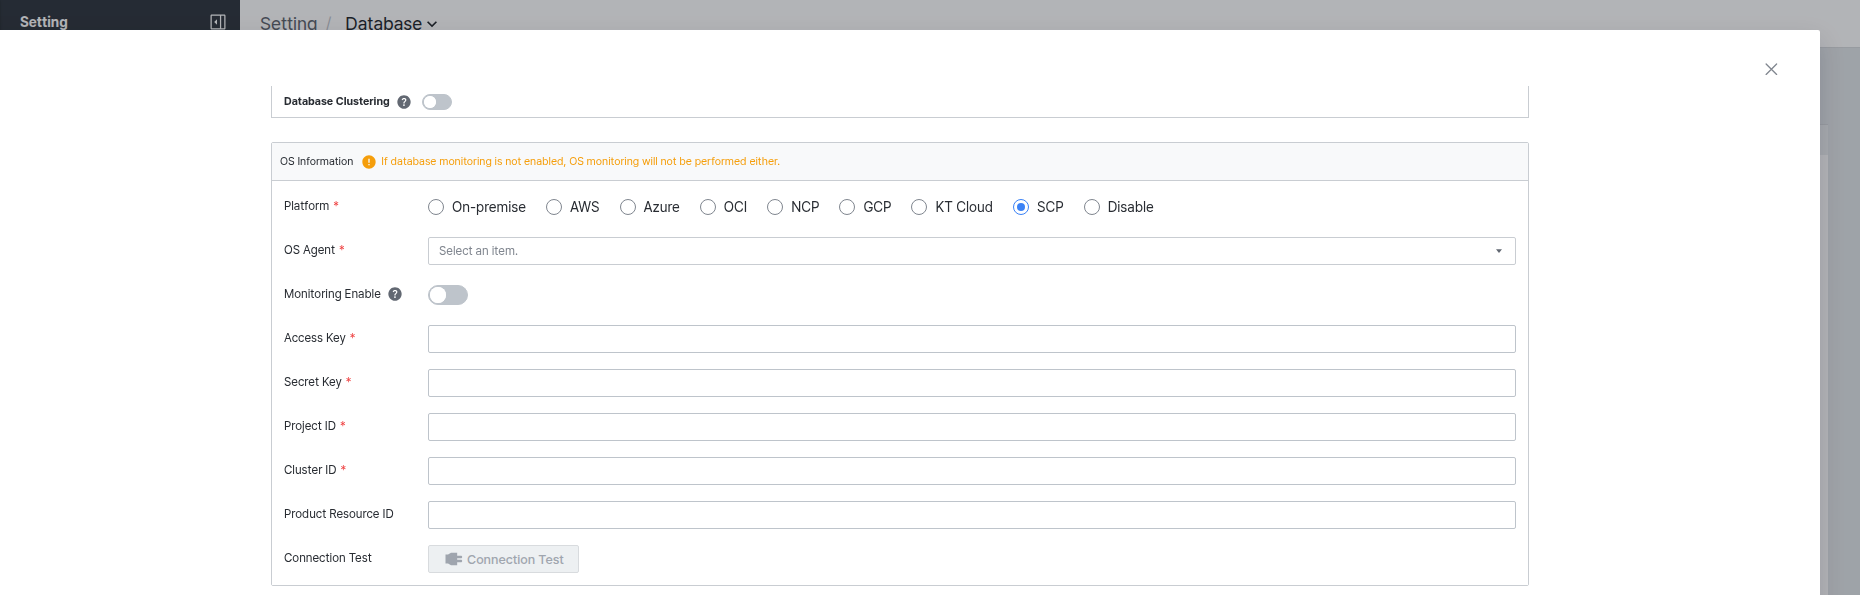
- OS Agent: 수집을 담당할 에이전트를 선택합니다.
- Monitoring Enable: 이 인스턴스의 OS 모니터링 수집 여부를 켜고 끕니다.
- Access Key, Secret Key, Project ID: SCP 콘솔에서 확인한 인증키 정보를 입력합니다. 확인 방법은 아래 Access Key·Secret Key·Project ID 확인하기를 참고하세요.
- Cluster ID: 모니터링 대상 DB 서비스의 자원 ID를 입력합니다.
- Product Resource ID: 모니터링 대상 DB 인스턴스의 자원 ID를 입력합니다(선택 입력).
Cluster ID, Product Resource ID 확인 방법은 아래 Cluster ID·Product Resource ID 확인하기를 참고하세요.
입력을 마친 뒤 [Connection Test]로 연결을 확인하세요.
지원 환경 확인하기
OS Resource의 SCP 연동은 아래 데이터베이스 엔진에서 지원합니다.
| 데이터베이스 엔진 | 지원 가능 여부 |
|---|---|
| MySQL | O |
| MariaDB | O |
| EPAS | O |
| SQL Server | O |
네트워크 확인하기
exemONE 수집 서버에서 아래 도메인의 443 포트로 접근할 수 있어야 합니다. 모니터링 대상 SCP 계정이 일반/Enterprise 중 어떤 환경인지에 따라 접근해야 하는 도메인이 다릅니다.
| 구분 | 도메인 |
|---|---|
| 일반 | operation.samsungcloud.com, openapi.samsungsdscloud.com |
| Enterprise | operation.samsungcloud.com, s-openapi.samsungsdscloud.com |
사용하는 openapi URL에 따라 수집 서버(exemone-db-agent)에 파라미터 설정이 추가로 필요합니다. 아래 SCP openapi URL에 따른 db-agent 파라미터 설정하기를 참고하세요.
인증 정보 준비하기
인증 정보로는 API Key(Access Key + Secret Key + Project ID)를 사용합니다.
Access Key·Secret Key·Project ID 확인하기
- SCP 콘솔 My > 인증키 관리로 이동합니다.
- 등록된 인증키를 클릭하고 [보기] 버튼을 클릭한 뒤 계정 비밀번호를 입력하면 Access Key, Secret Key를 확인할 수 있습니다. 인증키가 없다면 새로 생성하세요.
- 인증키 상세 화면에서 프로젝트 ID를 확인합니다.
Cluster ID·Product Resource ID 확인하기
- SCP 콘솔 자원관리 > 전체 자원관리로 이동합니다.
SERVICE-로 시작하는 자원 ID를 Cluster ID에,INSTANCE-로 시작하는 자원 ID를 Product Resource ID에 입력합니다.
필수 권한 확인하기
- 수집 서버의 IP 또는 도메인이 SCP 쪽에서 접근 가능한 상태여야 합니다.
- 권한관리(IAM)에서 사용하는 인증키에 MonitoringView, Detail{DBMS} 권한을 부여해야 합니다.
- 인증키 관리 > 보안 설정에서 아래 항목을 설정합니다.
- 인증 방식: 인증키 인증으로 설정합니다.
- 접근 허용 IP: 수집 서버의 외부 IP를 등록합니다. 사용 안 함으로 설정하면 모든 IP에서 접근을 허용합니다.
SCP openapi URL에 따른 db-agent 파라미터 설정하기
사용 중인 SCP openapi URL에 따라 수집 서버(exemone-db-agent)에 아래 환경변수를 설정해야 합니다.
| openapi URL | 설정값 |
|---|---|
https://openapi.samsungsdscloud.com | EXEMONE_SCP_FOR_ENTERPRISE: trueEXEMONE_SCP_FOR_PG_ENTERPRISE: true |
https://s-openapi.samsungsdscloud.com | EXEMONE_SCP_FOR_ENTERPRISE: falseEXEMONE_SCP_FOR_PG_ENTERPRISE: false |
Docker 환경에서 설정하기
{EXEMONE_HOME}/docker-compose.yml의services > db-agent > environment하위에 위 파라미터를 추가합니다.
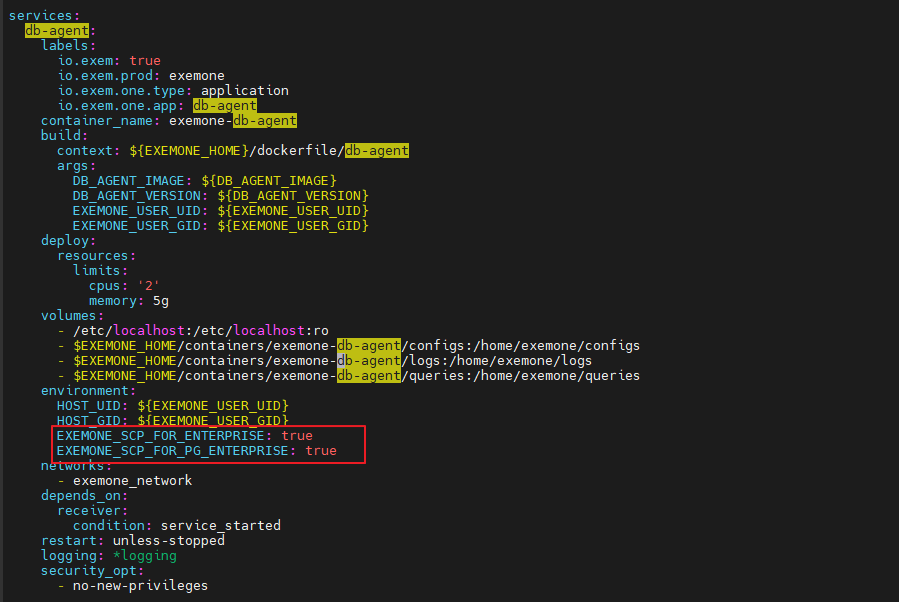
db-agent를 재기동합니다.
Binary 환경에서 설정하기
{EXEMONE_HOME}/services/exemone-db-agent/start.sh에 위 파라미터가 없다면 추가합니다(이미 추가되어 있다면 건너뜁니다).
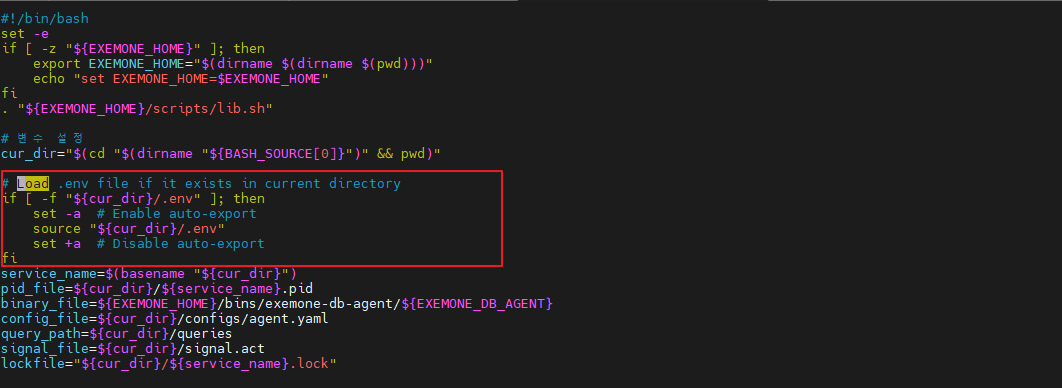
{EXEMONE_HOME}/services/exemone-db-agent/.env파일을 생성해 파라미터를 추가합니다.

db-agent를 재기동합니다.