Role
Role 画面では、選択したクラスターの Namespace スコープ RBAC Role の一覧を確認し、Role ごとの詳細な権限ルールと YAML 定義を参照できます。Role は、Namespace 内の特定リソースへのアクセス権限を定義する Kubernetes リソースです。
画面を開くには、左側メニューで Kubernetes > Access Control > Role を選択してください。
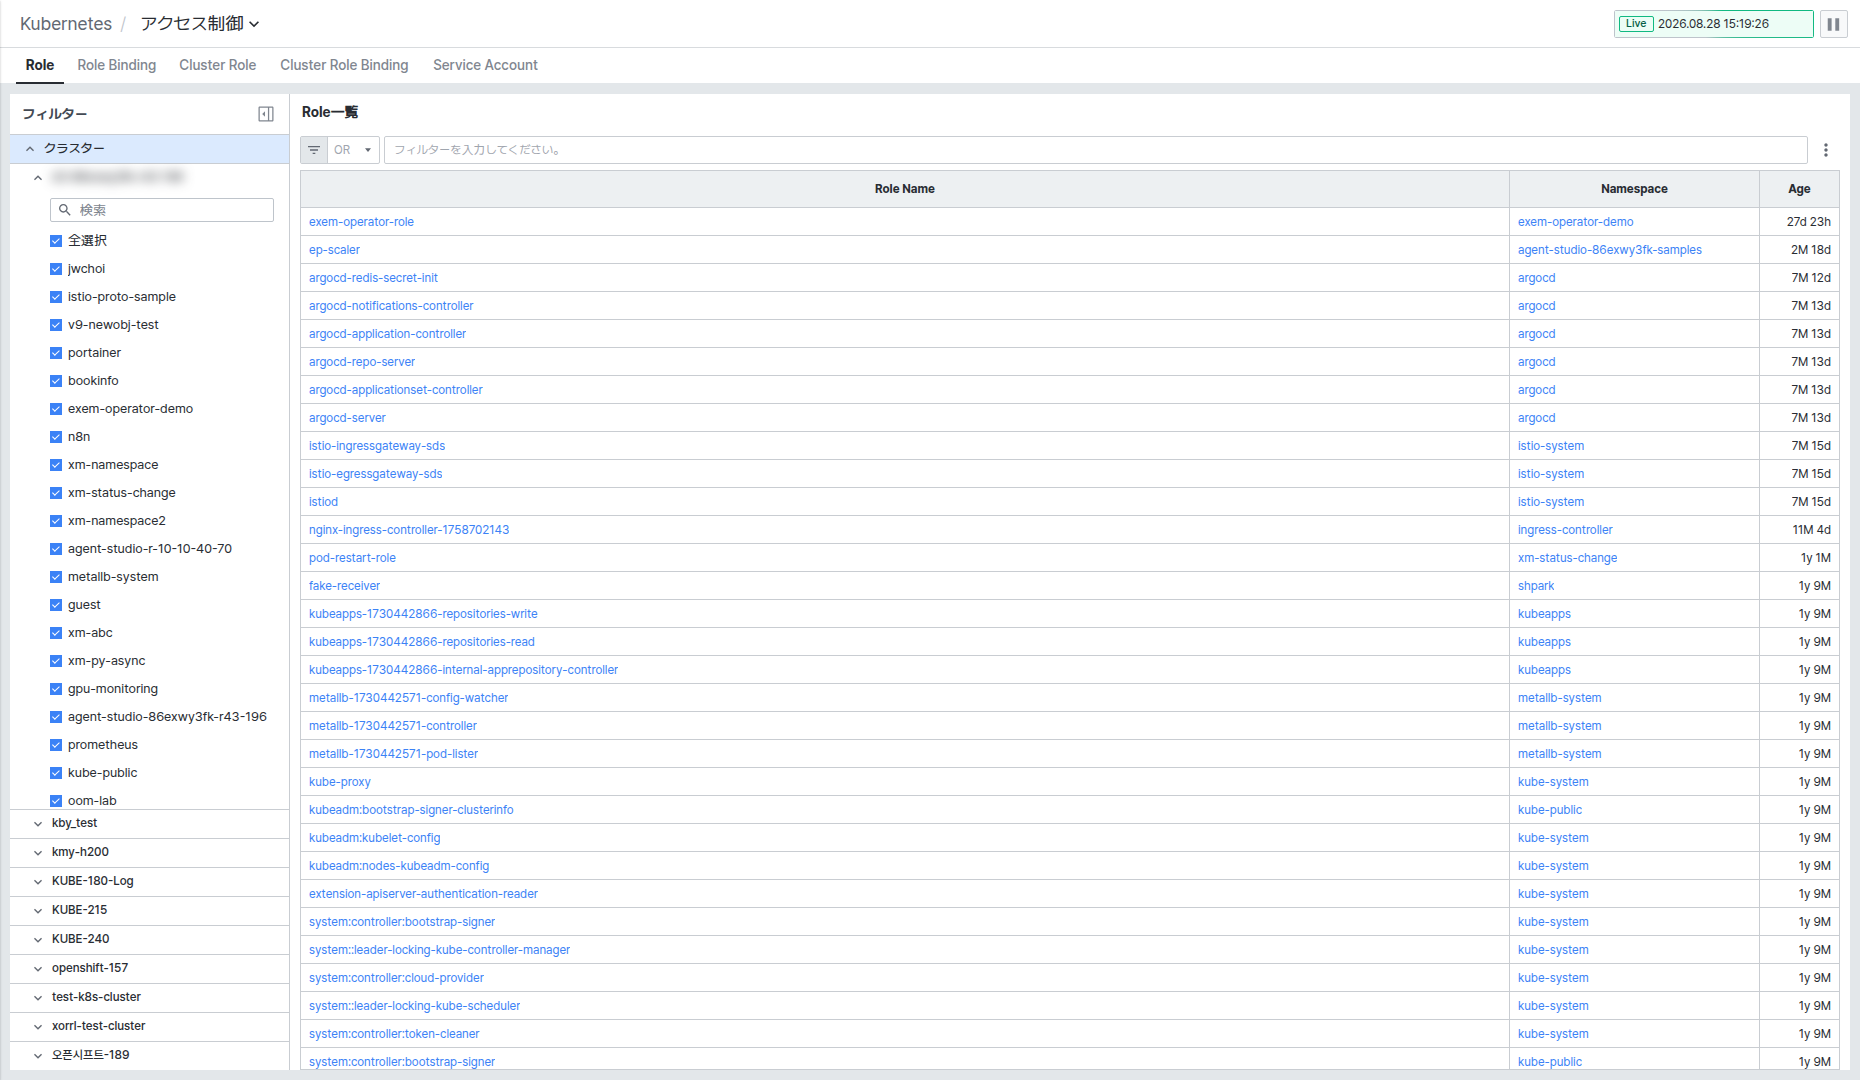
Role List で一覧を確認する
Role List では、クラスターに存在するすべての Role を表形式で確認できます。Role Name、Namespace、Age が表示されます。
- 上部のフィルター入力欄に条件を入力すると、列の値を基準にすばやく絞り込めます。
Role の詳細を確認する
一覧で Role Name をクリックすると、画面右側に詳細パネルが表示されます。上部には Role 名が表示され、Information、Event、Rule、YAML タブに切り替えられます。
Information タブ
Role の基本情報を確認できます。
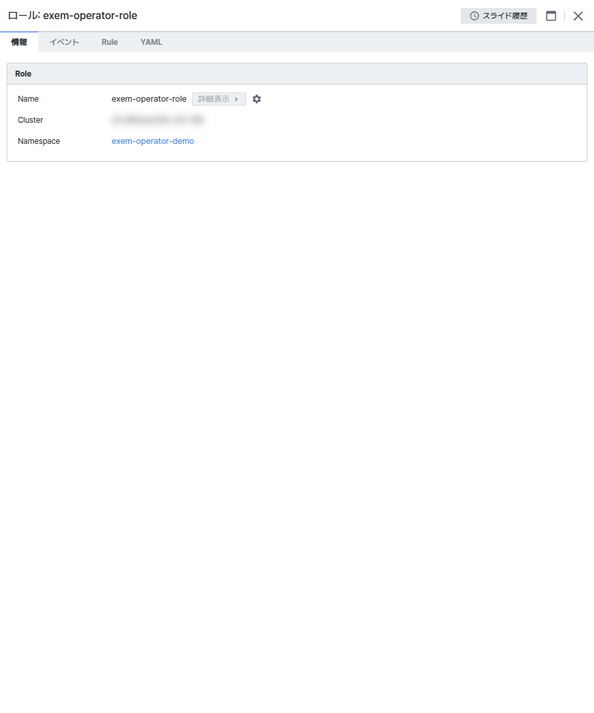
- Name、Cluster、Namespace で Role の名前と作成場所を確認できます。
- Namespace の値をクリックすると、該当する Namespace 画面に移動できます。
Event タブ
Role に関連する Kubernetes イベントを確認できます。
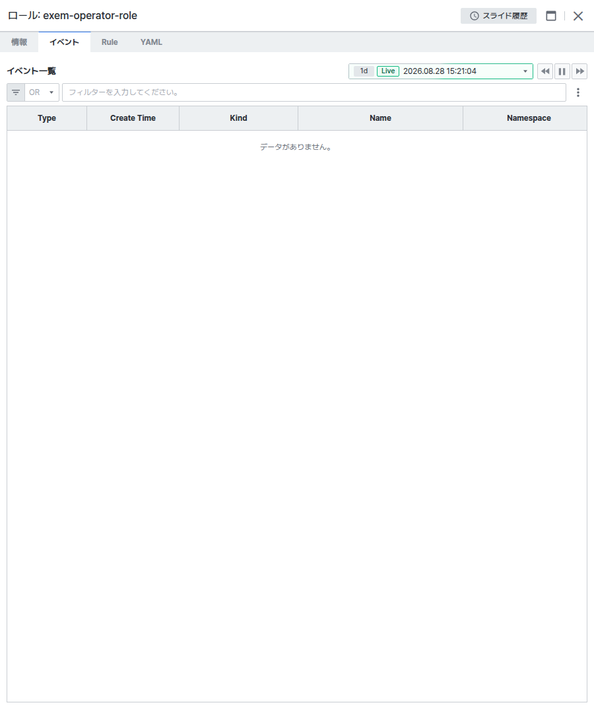
- Event List に Type、Create Time、Kind、Name、Namespace が表示されます。
- イベントがない場合は
No data.と表示されます。
Rule タブ
Role に設定された権限ルールを確認できます。
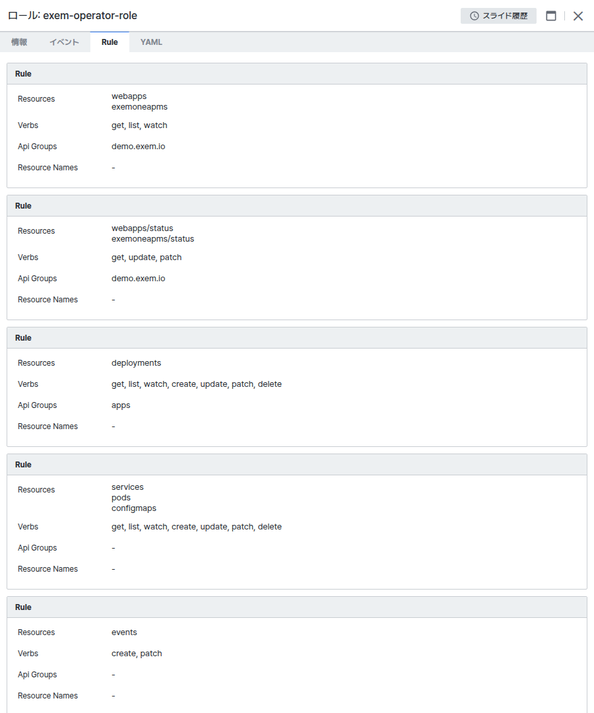
- Rule 単位で Resources(対象リソース)、Verbs(許可された操作)、Api Groups、Resource Names を確認できます。
- 1 つの Role に複数の Rule が定義されている場合、Rule カードが順番に並びます。
- 特定のリソースにどのような操作(get/list/watch/create/update/patch/delete など)が許可されているかをすばやく把握でき、過度な権限が付与されていないかを点検する際に役立ちます。
YAML タブ
Role の定義を YAML 形式で確認できます。
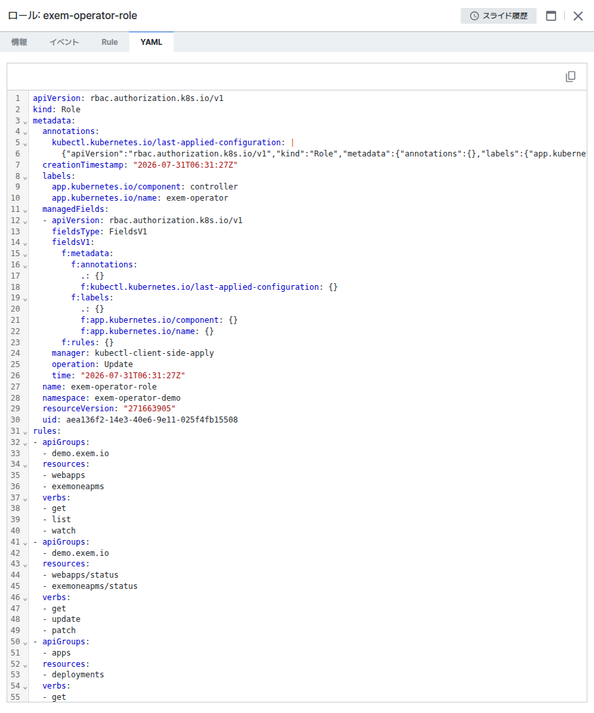
apiVersion、kind、metadata、rulesなど、Role の全体の定義を原文で確認できます。- 右上のコピーボタンで YAML 内容をコピーできます。
ヒント
詳細パネル右上の [Slide History] を押すと、以前に開いた詳細項目を再度確認できます。