Role
画面を開くには、左側メニューでKubernetes > Access Control > Roleを選択してください。
基本画面
Access Control観点のRole基本モニタリング画面です。
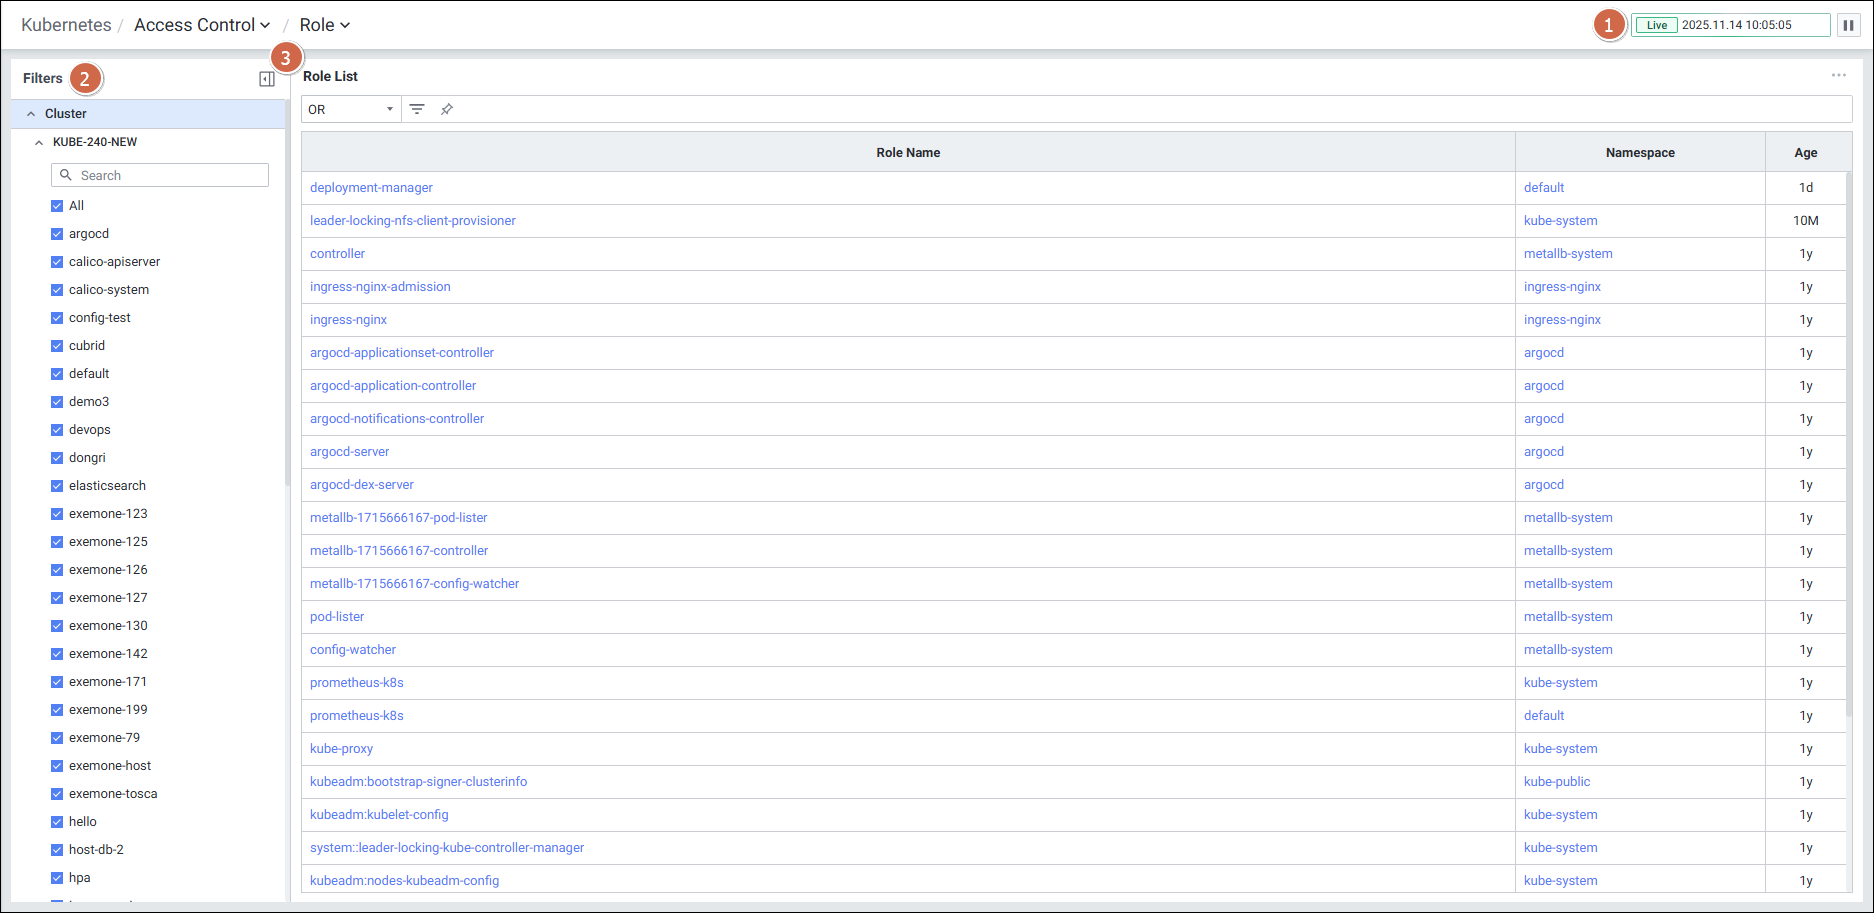
| 番号 | 項目 | 内容 |
|---|---|---|
| 1 | Global Time | モニタリングの再生有無を選択します。リアルタイムデータのみ照会可能です。 |
| 2 | Filters | Role画面のフィルター項目を選択します。 |
| 3 | Role List | Role一覧を表示します。 |
Role Detail Slide (詳細画面)
Role一覧で項目をクリックするとDetail Slideが開きます。
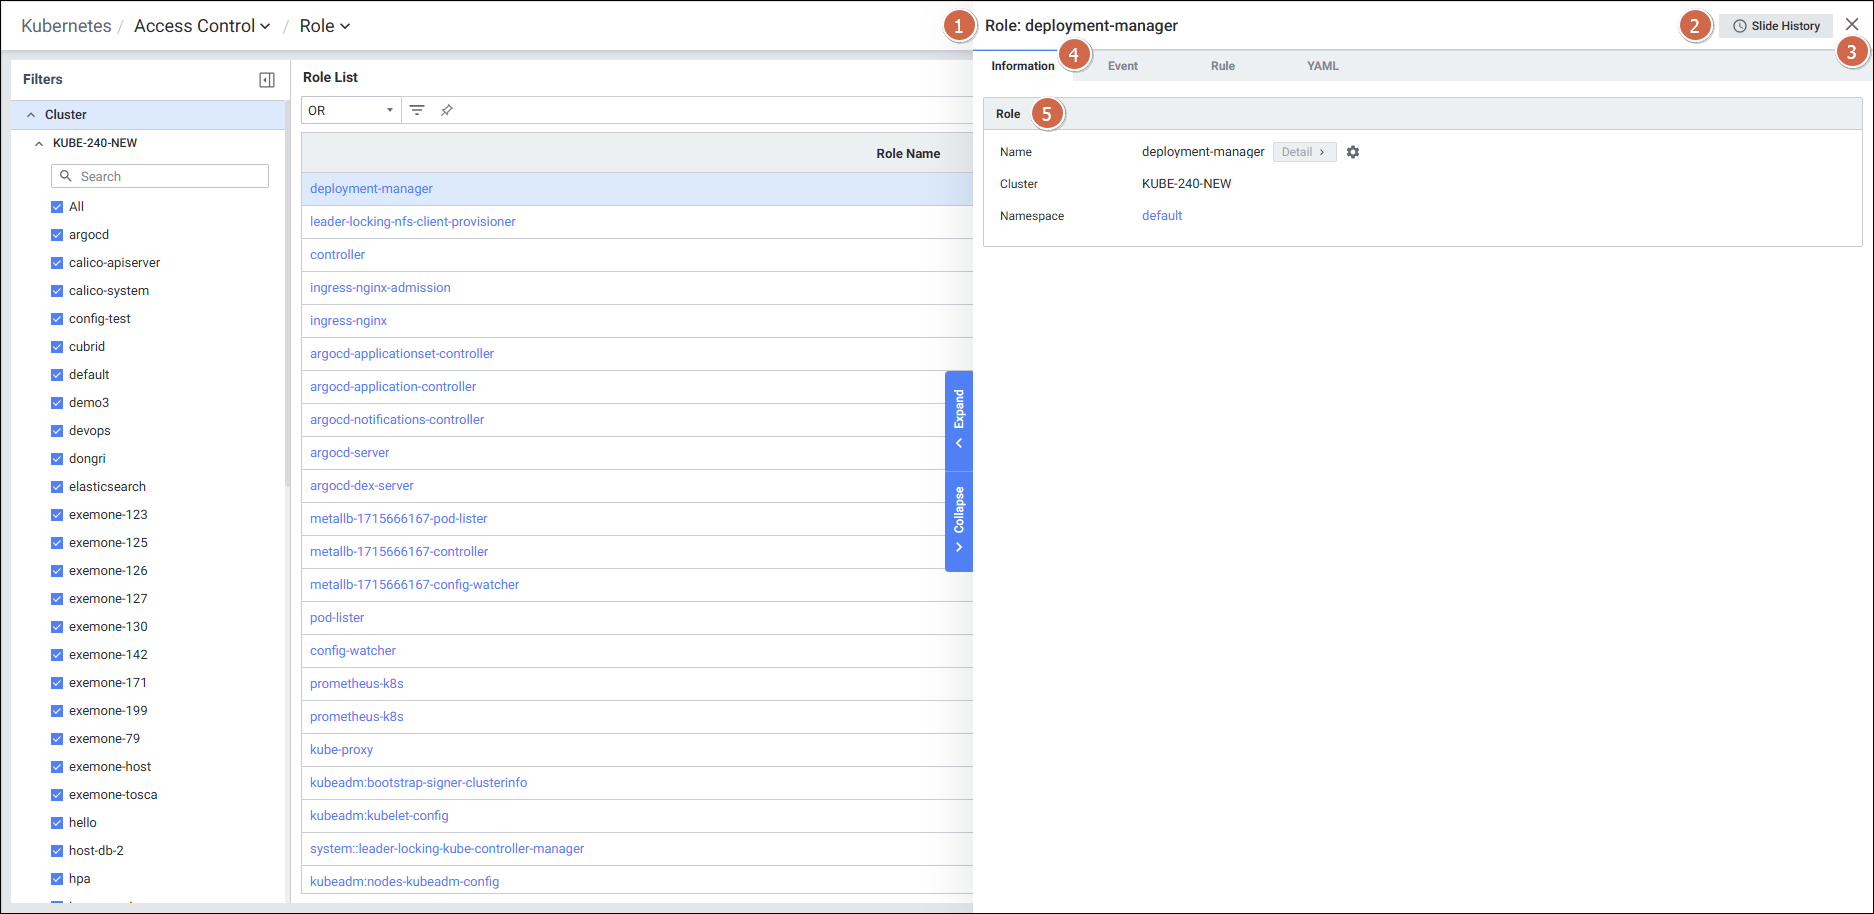
| 番号 | 項目 | 内容 |
|---|---|---|
| 1 | Title | Role一覧でクリックしたRoleの名前を表示します。 |
| 2 | Slide History | Detail Slideの履歴 |
| 3 | Close | クリックするとディテールスライドが閉じます。 |
| 4 | Tab | Information / Event / Rule / YAMLタブを提供 |
| 5 | Detail | 上部タブに応じてディテール画面を表示します。 |
1) Informationタブ
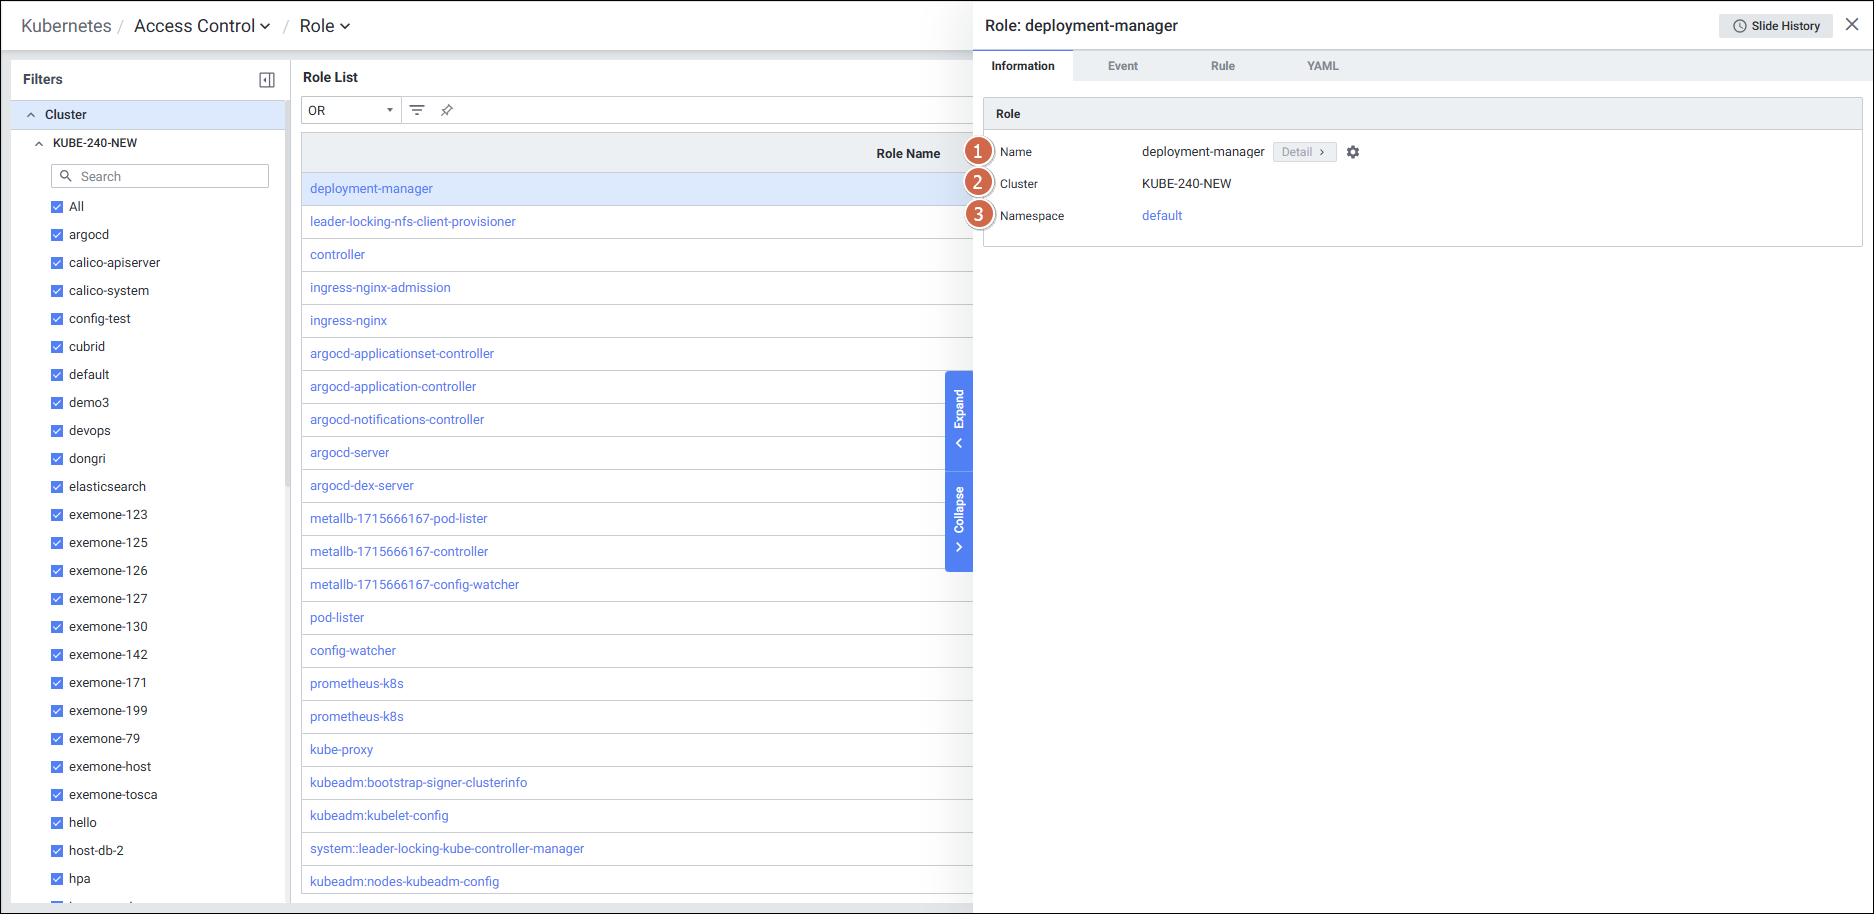
| 項目 | 内容 |
|---|---|
| Name | Roleの名前 |
| Cluster | Roleが作成されているCluster |
| Namespace | Roleが作成されているネームスペース |
2) Eventタブ
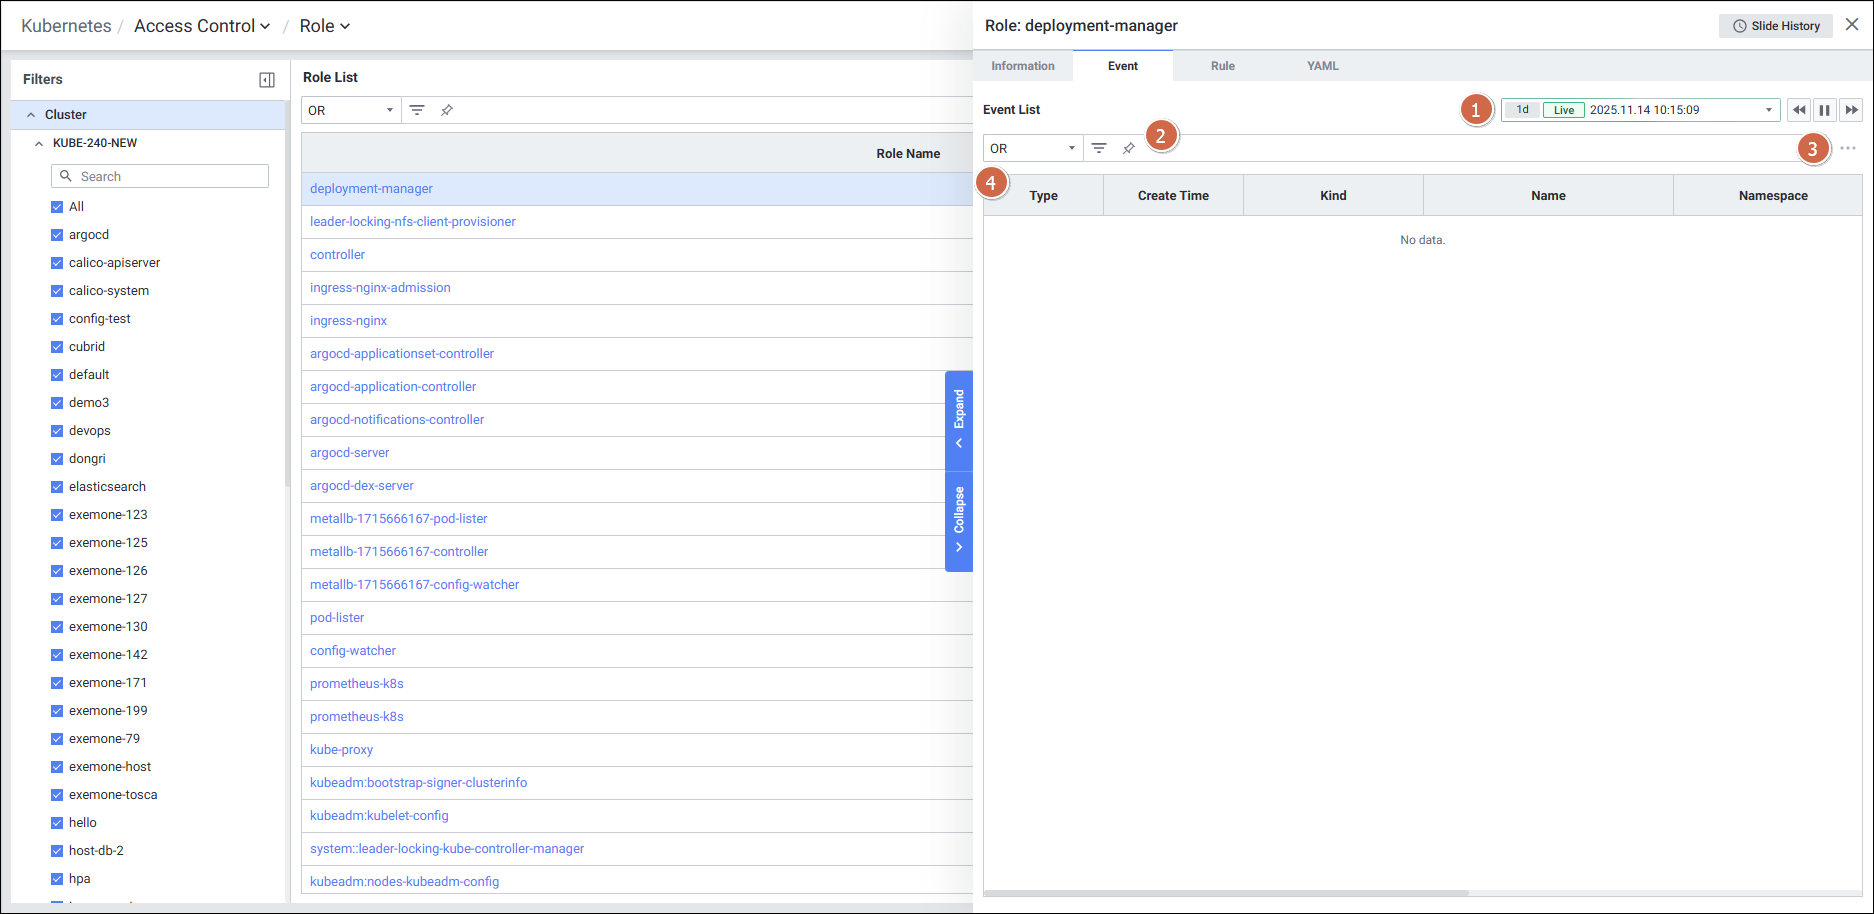
| 項目 | 内容 |
|---|---|
| Type | 発生したイベントのType |
| Create Time | イベントが発生した時間 |
| Kind | イベントのKind |
| Name | 該当Kindの名前 |
| Namespace | イベントが発生したNamespace |
| Reason | イベントのReason |
| Message | 発生したイベントの詳細メッセージ |
3) Ruleタブ — 該当Roleに設定された権限ルール(apiGroups、resources、verbsなど)を確認
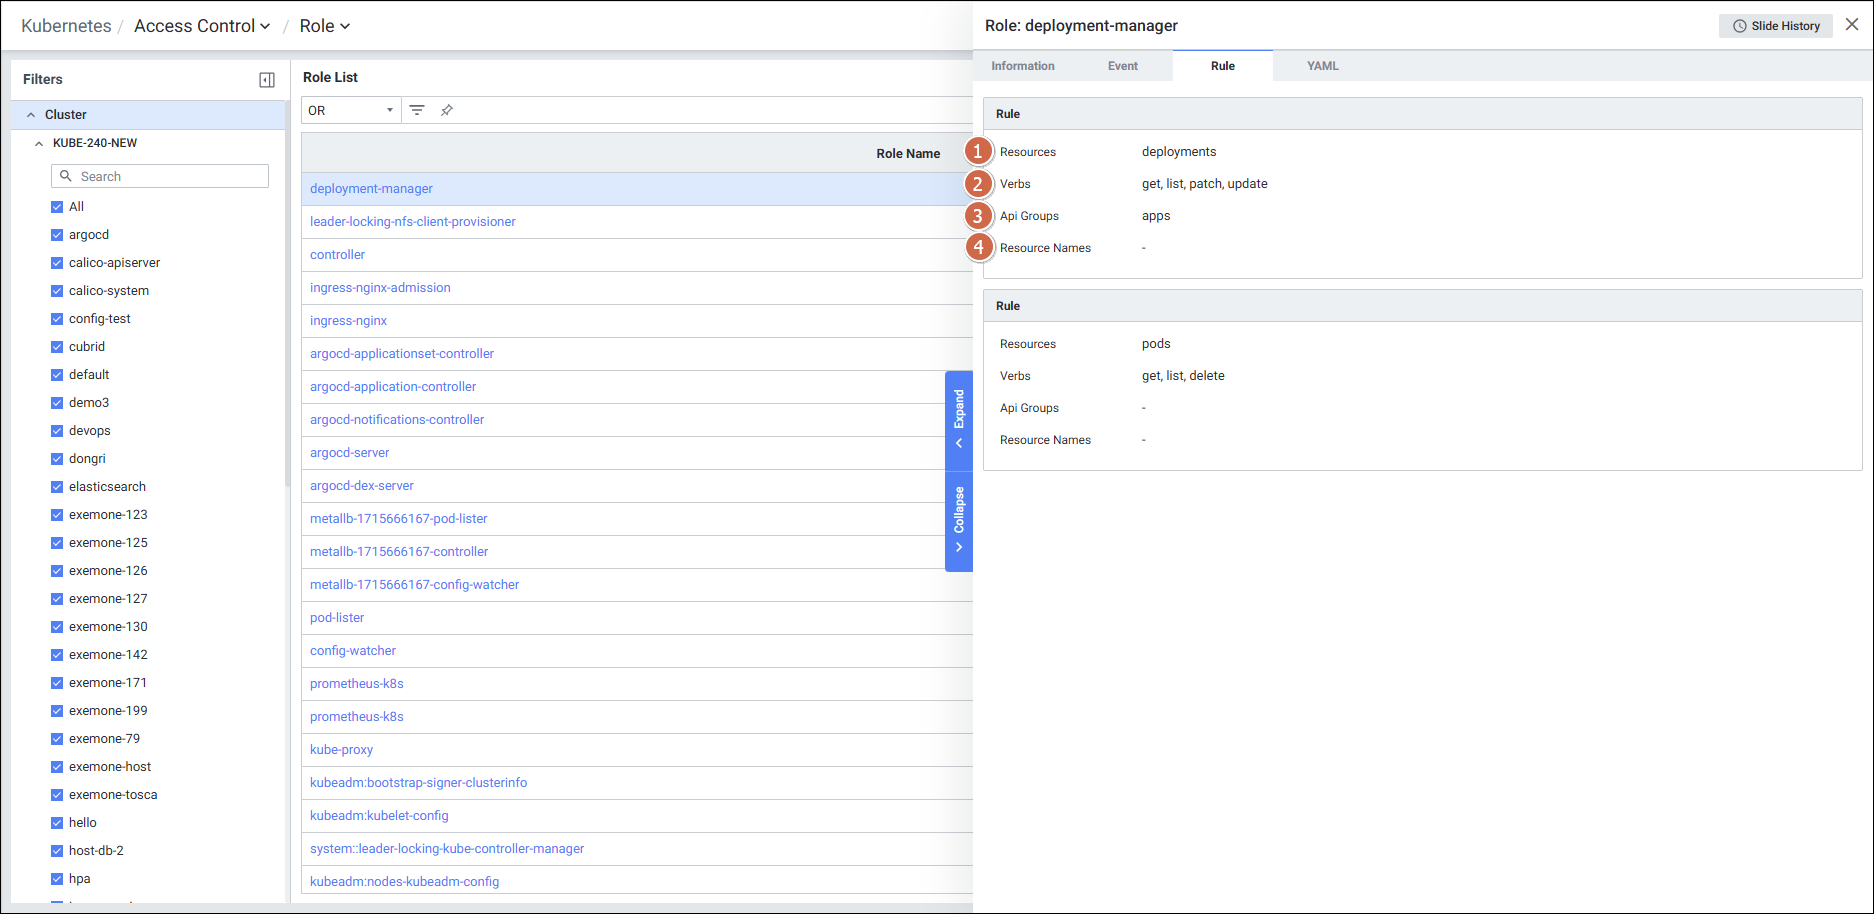
| 項目 | 内容 |
|---|---|
| Resources | RuleのResources |
| Verbs | RuleのVerbs |
| Api Groups | RuleのApi Group |
| Resource Names | RuleのResource名 |
4) YAMLタブ — 該当RoleのYAML定義を確認
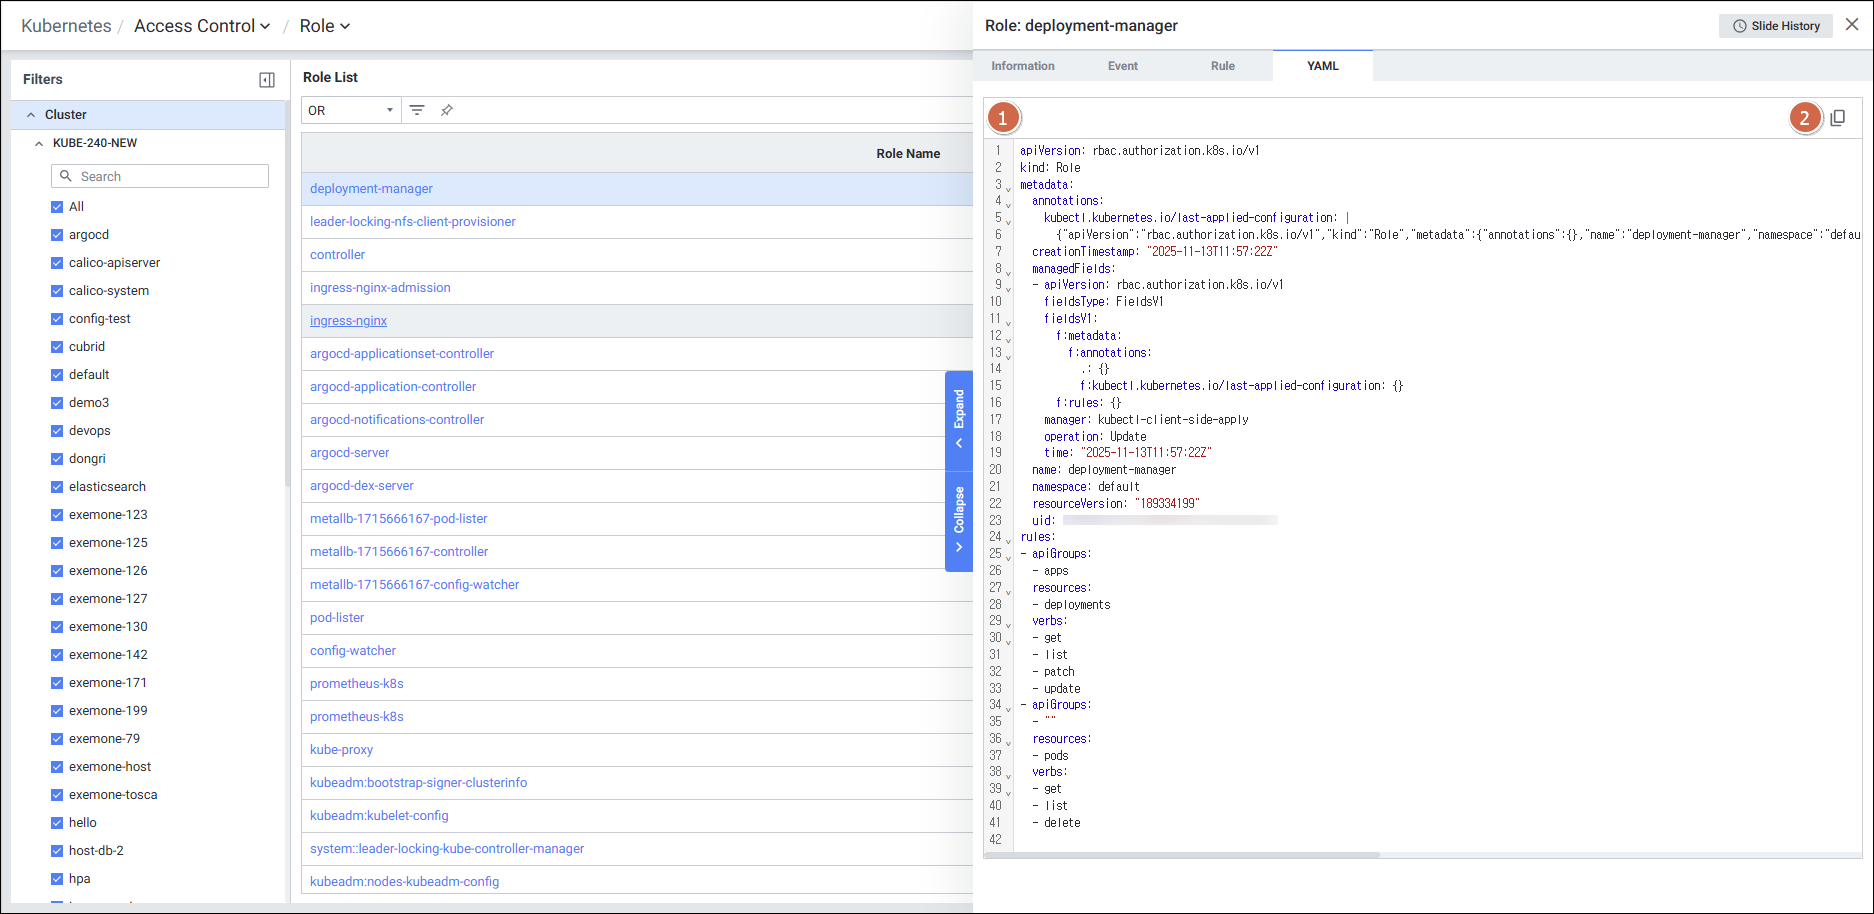
| 項目 | 内容 |
|---|---|
| YAML | RoleのYAMLを表示します。 |
| Copy | クリックするとテキストがコピーされます。 |