Kubernetesを設定する
Pod CLIおよび削除要求権限
Pod詳細(Pod Detail)画面では、Podに直接コマンドを実行するPod CLI(POD SHELL)と、Podの削除を要求する削除要求(Request Deletion)機能を提供します。
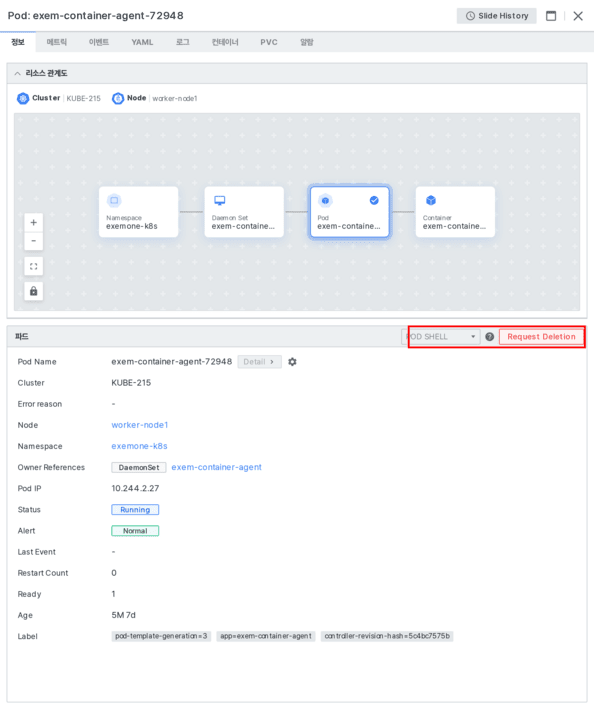
この機能を使用するには、2つの権限が同時に付与されている必要があります。
- k8s-agentのClusterRole権限 — エージェントがクラスターでコマンド実行・削除を行えるようにする必要があります。(エージェント設定)
- exemONEロール権限 — ユーザーロールに該当機能の使用権限が有効になっている必要があります。(ロール権限設定)
適用バージョン
この機能はfront v3.0.411.39、api v3.0.411.37バージョンから適用されます。
K8S-Agent ClusterRole権限設定 (エージェント設定)
Pod CLIおよび削除要求権限は、k8s-agentの設定ファイル(exem-k8s-agent.yaml)でClusterRoleに以下の権限を追加して付与します。
- apiGroups:
    - ""
  resources:
    - pods/exec
  verbs:
    - create
- apiGroups:
    - ""
  resources:
    - pods
  verbs:
    - delete
pods/exec+create— Pod CLI(POD SHELL)実行権限pods+delete— Pod削除要求(Request Deletion)権限
設定を反映した後は、k8s-agentを再適用(再起動)しなければ権限が適用されません。
exemONEロール権限設定
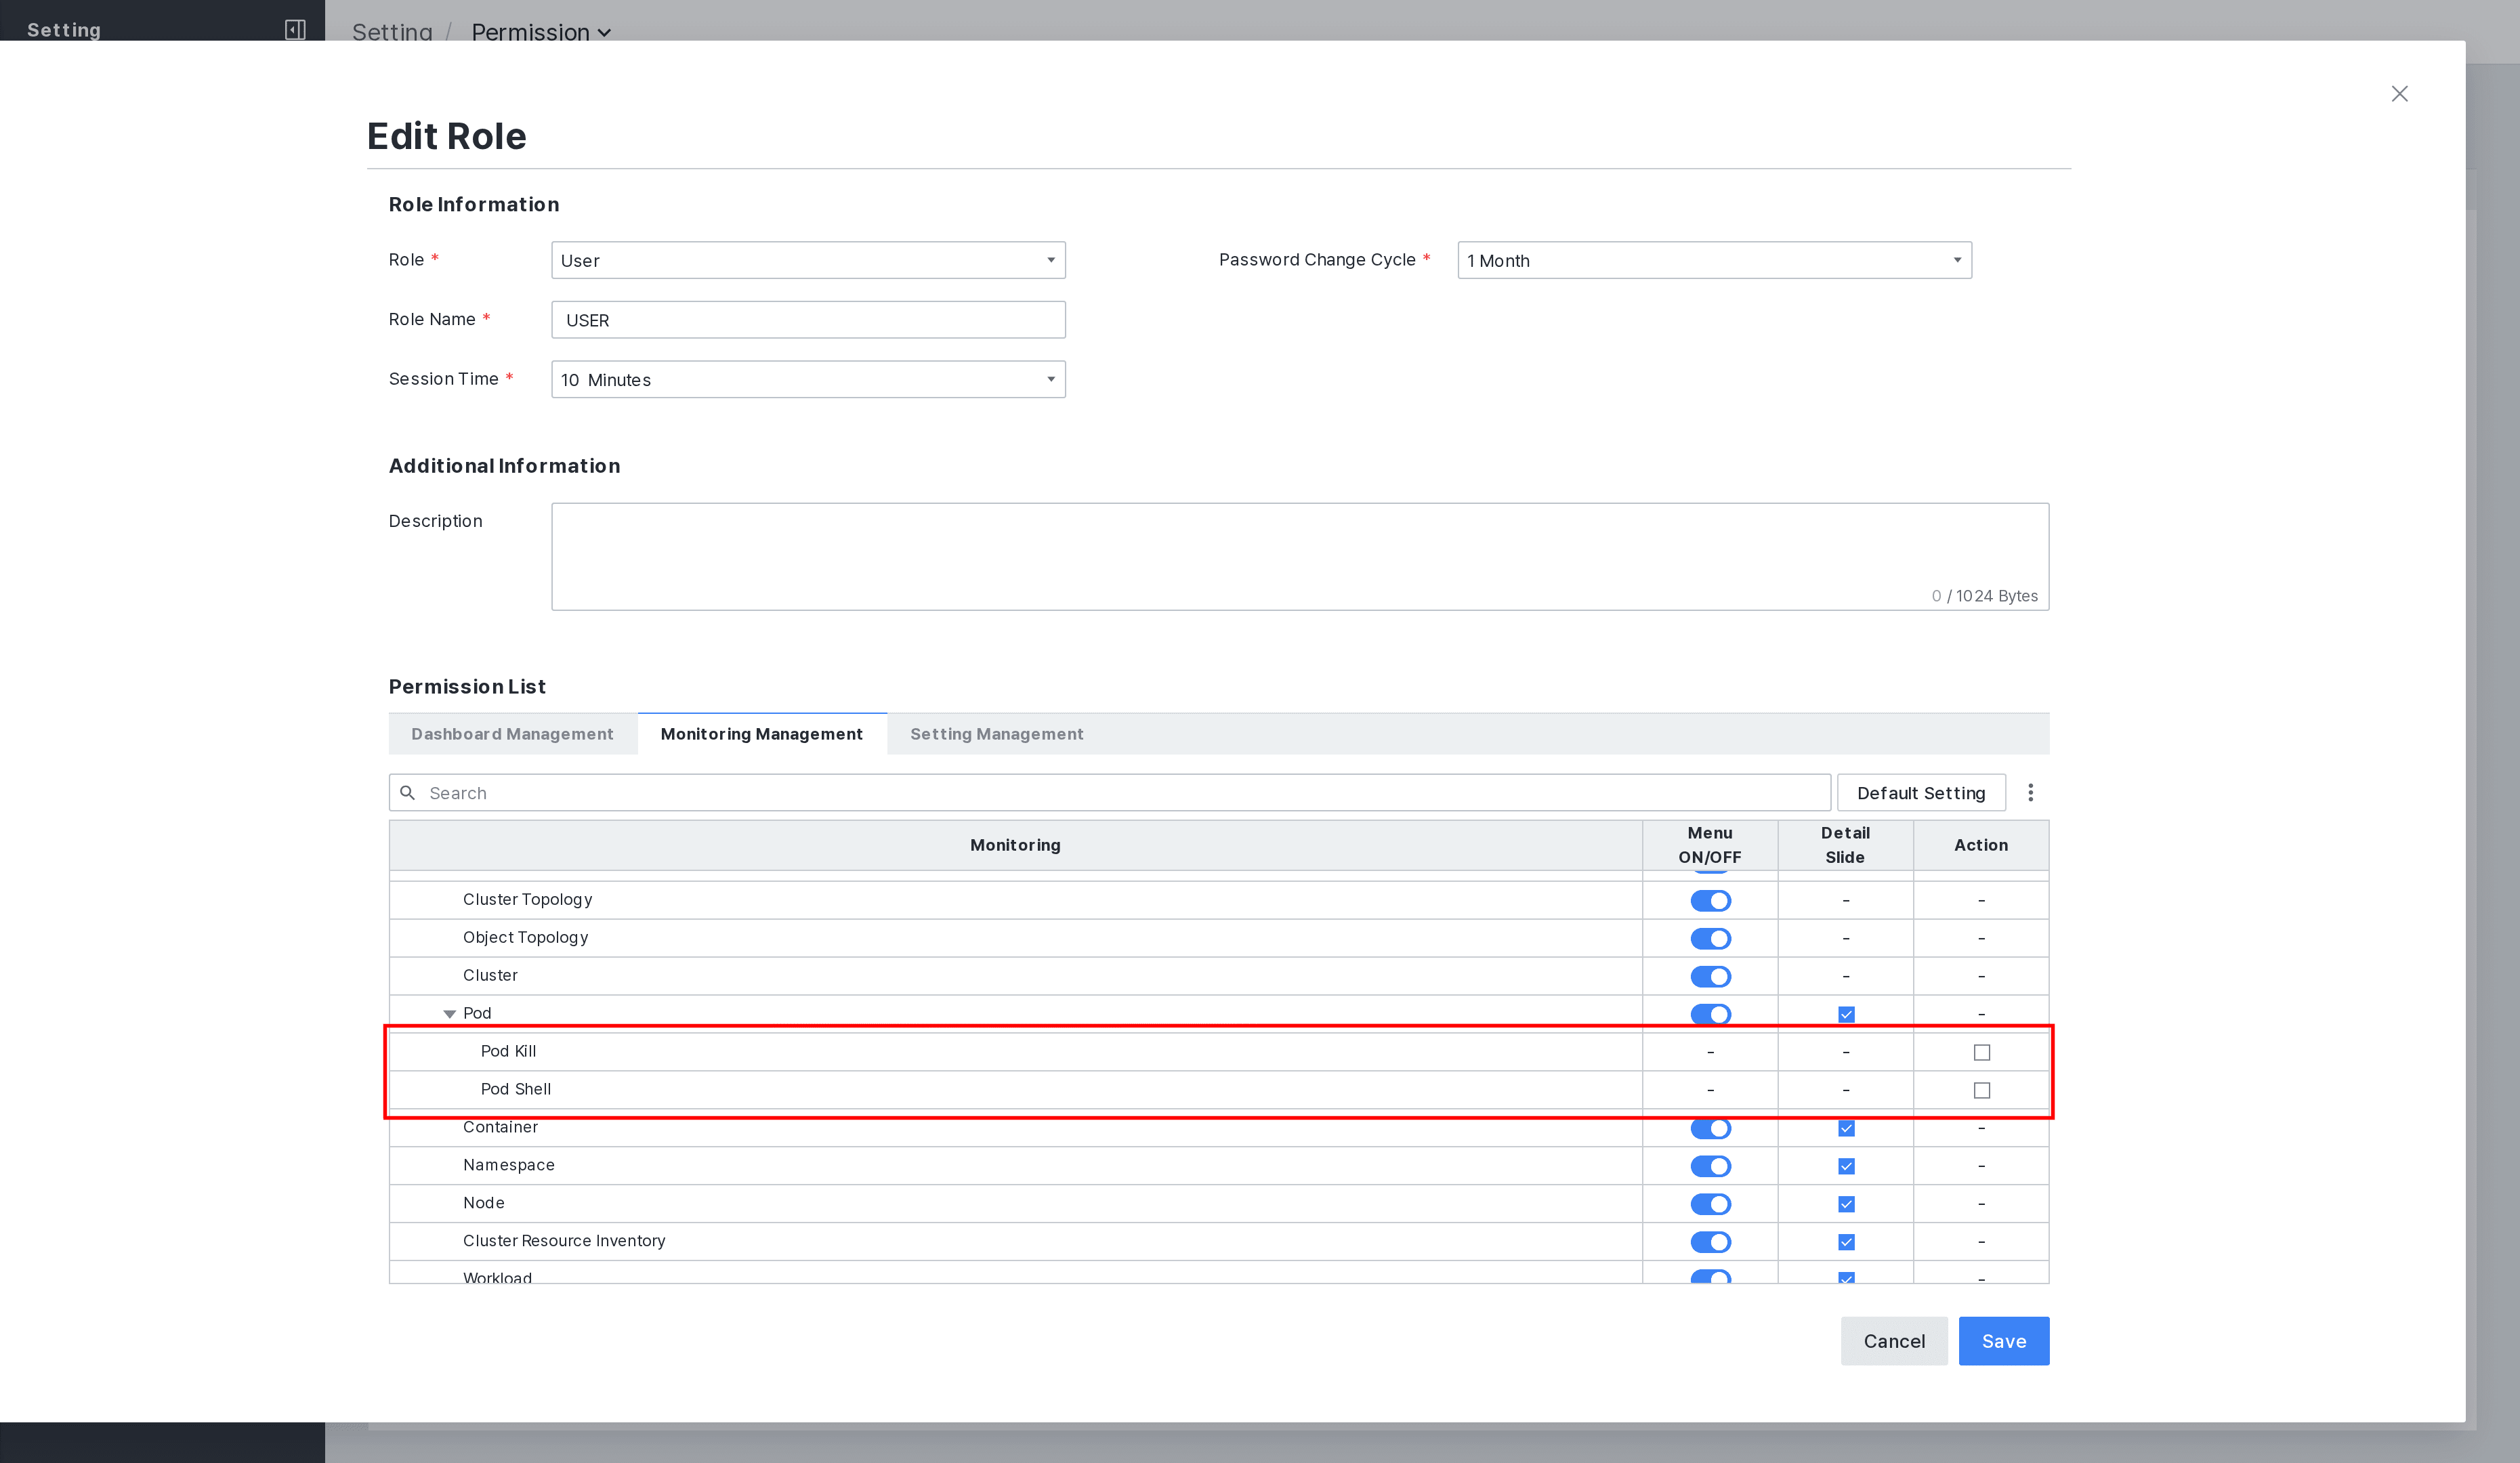
exemONEでは、ユーザーのロール(Role)ごとにPod CLI・削除要求機能の使用権限を制御します。設定画面はSetting > Permission > Role Permissionでロールの編集(鉛筆)アイコンを押してEdit Roleウィンドウを開き、Permission List > Monitoring ManagementタブでPod項目を展開すると、Pod Kill(削除要求)とPod Shell(Pod CLI)のAction権限を確認・変更できます。
ロール別デフォルト権限
| ロール | デフォルト権限 |
|---|---|
| Master | 権限あり (デフォルト値) |
| Admin | 権限あり (チェックボックス選択状態) |
| User | 権限なし (チェックボックス解除状態) |
- ロール権限はEdit Role画面のActionカラムのチェックボックスでオン・オフできます。
- 上の画面はUserロールの例で、Pod KillとPod ShellのActionチェックボックスが解除(権限なし)されています。